El eslabón débil: cómo auditar la ciberseguridad de tus proveedores para cumplir con NIS2
El eslabón débil: cómo auditar la ciberseguridad de tus proveedores para cumplir con NIS2
Una empresa puede contar con seguridad perimetral, sistemas actualizados, copias de seguridad, autenticación multifactor y herramientas avanzadas de detección. Sin embargo, su nivel de seguridad también depende de las organizaciones con las que trabaja.
Proveedores de software, gestorías, servicios cloud, empresas de soporte informático o plataformas SaaS pueden tener acceso a nuestros sistemas o gestionar información sensible. Si uno de ellos sufre un ciberataque, nuestros datos y sistemas también pueden quedar expuestos.
Es lo que conocemos como riesgo de la cadena de suministro, un aspecto al que la Directiva NIS2 presta especial atención. Su artículo 21 incluye expresamente la seguridad de la cadena de suministro y de las relaciones con proveedores y prestadores de servicios entre las medidas de gestión de riesgos de ciberseguridad.
MUY ALTA
Criticidad
Relevante para: organizaciones sujetas a NIS2
¿Qué es la NIS2?
La NIS2 (Directiva UE 2022/2555) es la normativa europea creada para elevar y homogeneizar el nivel de ciberseguridad en la Unión Europea. Fue adoptada por el Parlamento Europeo y el Consejo de la Unión Europea como evolución de la anterior Directiva NIS, ante el aumento de las ciberamenazas y la creciente dependencia de empresas y servicios esenciales de las tecnologías digitales. Su objetivo es conseguir un elevado nivel común de ciberseguridad en toda la UE, estableciendo obligaciones de gestión de riesgos, notificación de incidentes, supervisión y cooperación.
NIS2 amplía considerablemente los sectores afectados e introduce requisitos relacionados con la gestión de incidentes, continuidad de negocio, etc. Precisamente, una de sus novedades más relevantes es la atención que presta a los proveedores de servicios. La normativa parte de una realidad, una organización puede disponer de buenas medidas de seguridad y aun así, verse comprometida a través de un tercero.
¿Qué exige NIS2 respecto a los proveedores?
El artículo 21 de NIS2 establece que las organizaciones afectadas deben aplicar medidas para gestionar los riesgos de ciberseguridad, incluyendo expresamente la seguridad de la cadena de suministro y las relaciones con proveedores directos y prestadores de servicios. Para ello, deben tener en cuenta:
Las vulnerabilidades específicas de sus proveedores.
La calidad y resiliencia de sus productos y servicios.
Sus prácticas de ciberseguridad.
¿Todos los proveedores suponen el mismo riesgo?
No. La evaluación debe ser proporcional al riesgo que introduce cada proveedor.
No supone la misma amenaza una empresa que suministra material de oficina que un proveedor que administra nuestros servidores, almacena información confidencial o dispone de cuentas con privilegios elevados.
Por ello, el primer paso consiste en identificar y clasificar a los proveedores teniendo en cuenta aspectos como:
Los datos a los que tienen acceso.
Los sistemas o servicios que pueden administrar.
El nivel de privilegios del que disponen.
La dependencia de nuestra organización respecto a su servicio.
El impacto que tendría una interrupción o un incidente de seguridad.
¿Qué debemos revisar de un proveedor?
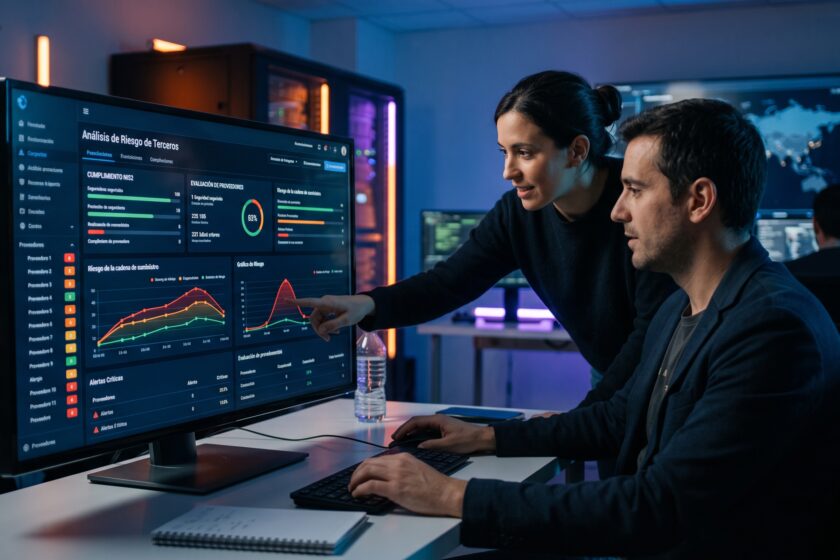
Una vez identificados los proveedores relevantes, debemos evaluar si disponen de medidas de seguridad adecuadas. Entre otros aspectos, conviene revisar:
Control de accesos y uso de MFA.
Gestión de vulnerabilidades y actualizaciones.
Protección de la información.
Copias de seguridad.
Continuidad de negocio.
Gestión y comunicación de incidentes.
Subcontratación y eliminación de datos cuando finalice el servicio.
También es importante comprobar si el proveedor dispone de certificaciones de seguridad como ISO 27001, ENS u otras equivalentes, ya que aportan una verificación independiente de sus medidas de seguridad.
NIS2 contempla precisamente dentro de sus medidas de gestión de riesgos ámbitos como la gestión de incidentes, continuidad de negocio, seguridad de la cadena de suministro, gestión de vulnerabilidades, criptografía, control de accesos y autenticación multifactor.
Evaluar no significa únicamente enviar un cuestionario
Uno de los errores más frecuentes es convertir la evaluación de proveedores en un trámite, enviar un cuestionario, recibir todas las respuestas marcadas como «Sí» y archivarlo.
La evaluación debe estar basada en el riesgo. Para proveedores de menor criticidad puede ser suficiente un cuestionario básico y determinadas garantías, mientras que para aquellos que tengan acceso a información sensible o sistemas críticos puede ser necesario solicitar certificaciones, evidencias adicionales o establecer requisitos específicos de seguridad en los contratos.
| Enfoque | Proveedores de menor criticidad | Proveedores críticos |
|---|---|---|
| Evaluación | Cuestionario básico y determinadas garantías | Certificaciones y evidencias adicionales |
| Requisitos en el contrato | — | Comunicar incidentes de seguridad, proteger adecuadamente la información, garantizar la continuidad del servicio o controlar la participación de subcontratistas |
Además, esta evaluación no debería realizarse únicamente en el momento de la contratación. Los proveedores críticos deben revisarse periódicamente, especialmente cuando cambie el servicio, se produzca un incidente o aparezcan nuevos riesgos.
¿Qué hacer si detectamos riesgos en un proveedor?
Evaluar a un proveedor no consiste únicamente en determinar si cumple o no determinados requisitos, sino en identificar los riesgos y decidir cómo tratarlos. Si durante la evaluación se detectan carencias, la organización deberá valorar su importancia en función de la criticidad del servicio y del acceso que el proveedor tenga a sistemas o información.
En función del riesgo detectado, pueden establecerse planes de mejora y plazos para corregir deficiencias, incorporar medidas adicionales de seguridad, limitar determinados accesos, incluir requisitos específicos en el contrato o realizar un seguimiento más frecuente del proveedor. En aquellos casos en los que el riesgo sea elevado y no pueda reducirse hasta un nivel aceptable, deberá valorarse la continuidad de la relación o la búsqueda de alternativas.
La gestión de proveedores debe entenderse, por tanto, como un proceso continuo: identificar, clasificar, evaluar, tratar los riesgos y realizar un seguimiento periódico.
La seguridad de tus proveedores también es tu seguridad
La ciberseguridad ya no termina en el perímetro de la empresa. Identificar los proveedores críticos, conocer qué acceso tienen a nuestros datos y sistemas y evaluar periódicamente sus medidas de seguridad es fundamental para reducir los riesgos asociados a la cadena de suministro y avanzar en el cumplimiento de NIS2.

Ciberlogic CEO, Strategical & Operational leader with a passion for technology and innovation