Innovación y fugas de datos: la amenaza de la “Shadow AI”
Innovación y fugas de datos: la amenaza de la “Shadow AI”
La inteligencia artificial generativa se ha convertido en una herramienta habitual para mejorar la productividad. ChatGPT, Copilot, Gemini, Claude y otros asistentes permiten resumir documentos, analizar información, generar contenido o resolver tareas en cuestión de segundos.
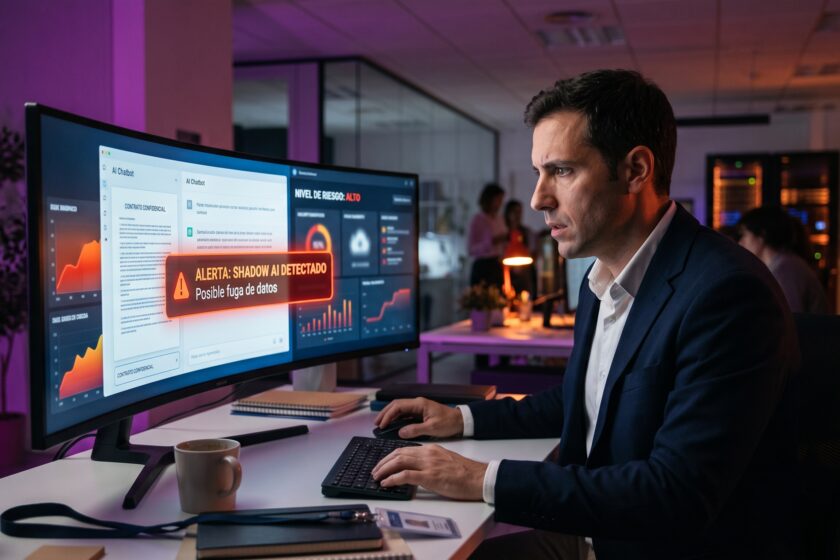
Pero esta facilidad de uso también está creando un nuevo riesgo dentro de las organizaciones: la Shadow AI.
Al igual que ocurre con el Shadow IT, hablamos de Shadow AI cuando los empleados utilizan herramientas de inteligencia artificial sin que hayan sido evaluadas, autorizadas o supervisadas por la organización.
El principal problema no está necesariamente en la herramienta, sino en la información que se introduce en ella.
Cuando la productividad se convierte en una fuga de datos
Las situaciones pueden ser completamente cotidianas.
Un empleado sube un contrato para pedir un resumen.
Un responsable financiero copia datos de facturación para generar un análisis.
Un desarrollador introduce código fuente para solucionar un error.
Un departamento de Recursos Humanos utiliza una IA para clasificar currículums.
En todos estos casos, la intención es legítima: trabajar más rápido.
Sin embargo, información que hasta ese momento permanecía dentro del entorno corporativo puede terminar siendo procesada por un proveedor externo sin conocimiento de Seguridad, Legal, Compliance o Protección de Datos.
Y eso puede convertirse en una fuga de información y un gran riesgo.
ALTA
Afecta a: organizaciones que usan IA generativa sin control
No todos los datos deberían terminar en un prompt
Cuando enviamos información a un servicio de IA en la nube, estamos compartiendo datos con la infraestructura de un tercero.
Por este motivo, las organizaciones deberían prestar especial atención a información como:
datos personales de clientes o empleados
contratos y documentación jurídica
información financiera
bases de datos internas
código fuente
credenciales, tokens o claves API
documentación estratégica
propiedad intelectual
Desde el punto de vista de ciberseguridad, introducir este tipo de información en un servicio no autorizado puede suponer una exfiltración involuntaria de datos. No hace falta que exista un atacante. Puede bastar con copiar y pegar.
El impacto sobre el RGPD
El riesgo es aún mayor cuando la información contiene datos personales. El RGPD exige principios como la minimización de datos, la limitación de finalidad, la confidencialidad y el control sobre los terceros que procesan información personal.
Antes de permitir que determinados datos se introduzcan en una herramienta de inteligencia artificial, una organización debería saber dónde se procesan, durante cuánto tiempo se almacenan, qué garantías ofrece el proveedor y si pueden producirse transferencias internacionales.
El uso de una herramienta de IA pública no implica automáticamente un incumplimiento del RGPD, pero compartir información personal sin las garantías adecuadas puede generar problemas regulatorios y, sobre todo, una pérdida de control sobre los datos.
Prohibir la IA tampoco es la solución
Bloquear completamente estas herramientas puede parecer la opción más segura, pero no siempre es la más efectiva.
La solución pasa por gobernar su uso. Las empresas deberían definir qué herramientas están autorizadas, qué información puede compartirse y qué datos nunca deben abandonar el entorno corporativo.
También es recomendable combinar políticas internas, formación y medidas técnicas de protección. Una regla sencilla puede ayudar a concienciar:
La próxima brecha puede comenzar con un copiar y pegar
Durante años hemos enseñado a los usuarios a desconfiar de correos sospechosos, enlaces maliciosos o archivos adjuntos.
Ahora debemos añadir una nueva pregunta:
En la era de la inteligencia artificial, una fuga de datos ya no necesita malware, una vulnerabilidad crítica o un atacante externo.
Puede comenzar simplemente con un empleado copiando un contrato, una base de datos o un informe financiero en una herramienta que quería utilizar para trabajar más rápido.
La inteligencia artificial representa una enorme oportunidad para las empresas. El reto está en aprovecharla sin perder el control de la información.

Ciberlogic CEO, Strategical & Operational leader with a passion for technology and innovation